Gestión del SGSI ISO/IEC 27001:2022: riesgos, controles y auditoría interna
Que quienes gestionan el SGSI sepan planificarlo, operarlo, medirlo, auditarlo internamente y mejorarlo según ISO/IEC 27001:2022, con plantillas que pueden usar en su organización.
Para empresas · desde 1 persona · $169.000 por persona · pago único, acceso 90 días
- 15,5 h de dedicación por persona
- 31 simuladores · 22 videos
- Pago único por persona · acceso 90 días
- Certificado por participante
- Co-creado con PRIMARIS
Para: Encargados del SGSI, dueños de procesos, comité de seguridad y auditores internos
 ISO/IEC 27001:2022
Sin tramos: el mismo precio para cualquier cantidad
- 22 misiones interactivas con láminas narradas
- 31 simuladores y casos prácticos, con puntos de escudo y rango final
- 22 videos animados (25 min)
- Guía de estudio en PDF: resumen, glosario y checklist
- Evaluación final de 10 preguntas basadas en casos, 2 intentos
- Certificado Certisec al aprobar (7 de 10), con el marco legal y las horas de dedicación
- 90 días de acceso 24/7 por persona desde la activación, con pago único
- de dedicación
- 15,5 h
- misiones
- 22
- simuladores
- 31
- videos animados
- 22
- preguntas en la evaluación
- 10
- días de acceso
- 90
Lo que tu equipo va a resolver
Implementar y mantener un SGSI es trabajo de gestión: definir el alcance, evaluar y tratar los riesgos, justificar cada control en la Declaración de Aplicabilidad, medir, auditar y corregir. Este curso recorre las cláusulas 4 a 10 y el Anexo A con el ciclo PHVA, en la Clínica Bahía Sur y Finanzas Altiplano, y termina con un taller integrador en el que armas un mini-SGSI con plantillas descargables.
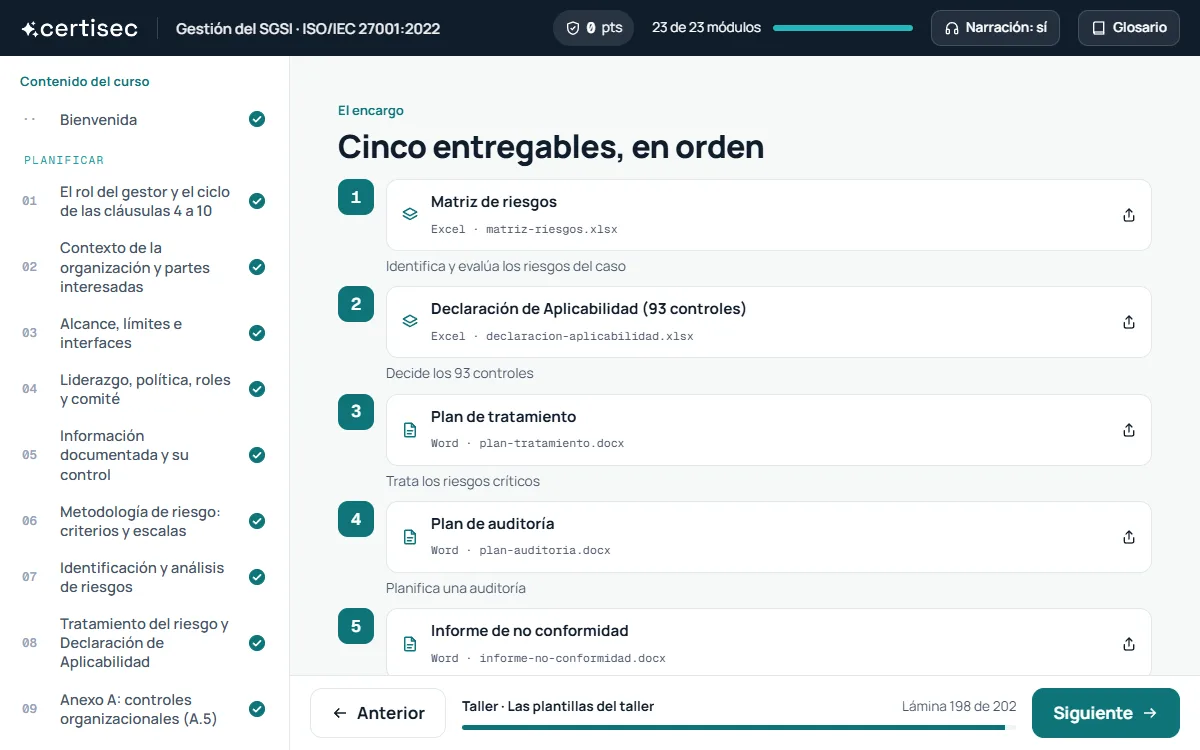
Matriz de riesgos, Declaración de Aplicabilidad, plan de tratamiento, plan de auditoría e informe de no conformidad, con solución modelo.
Programa, plan y criterios de ISO 19011; evidencia, hallazgos y redacción de no conformidades.
Cada misión abre con un video corto narrado.
22 misiones · practicas en cada una
Láminas narradas, videos animados y una actividad o simulador en cada misión. El curso guarda el avance de cada participante: puede pausar y retomar donde quedó.
- 01
Misión 1El rol del gestor y el ciclo de las cláusulas 4 a 10
Qué decide, qué documenta y qué demuestra quien gestiona el SGSI.
Planificar · La bandeja del gestor · El hilo del auditor · Diagnóstico rápido de tu SGSI - 02
Misión 2Contexto de la organización y partes interesadas
Cuestiones internas y externas, partes interesadas y clima (4.1, 4.2).
Planificar · El FODA de la clínica · Qué espera cada parte interesada · El contexto de tu organización - 03
Misión 3Alcance, límites e interfaces
Qué entra al SGSI, qué queda fuera y cómo se conectan los bordes (4.3).
Planificar · Traza el alcance de Finanzas Altiplano · Redacta la declaración de alcance · El alcance de tu SGSI - 04
Misión 4Liderazgo, política, roles y comité
Compromiso de la dirección, política y responsabilidades (cláusula 5).
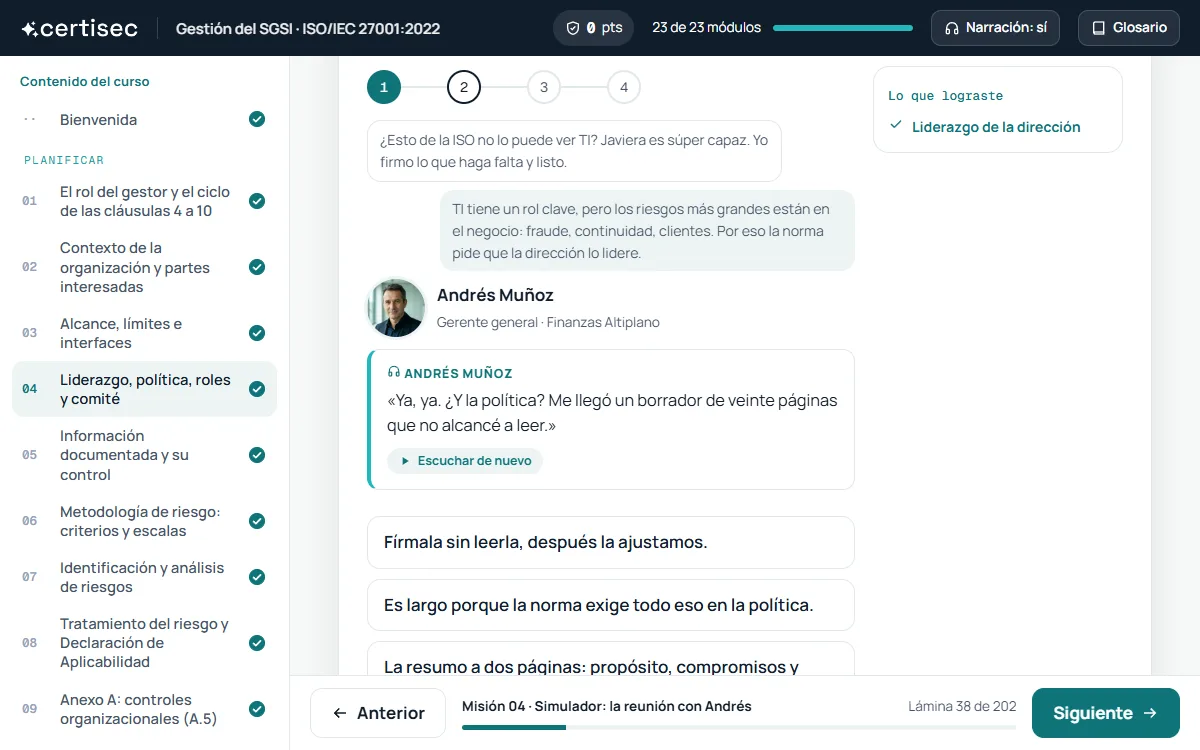
Planificar · La reunión con Andrés · Revisa el borrador de política · Diseña tu comité de seguridad - 05
Misión 5Información documentada y su control
Qué se documenta y cómo se controla (7.5).
Planificar · El procedimiento en revisión · ¿La exige la norma? · Tu lista maestra de documentos - 06
Misión 6Metodología de riesgo: criterios y escalas
Cómo se define un proceso de evaluación repetible (6.1.2).
Planificar · Calibra la escala · ¿El método cumple? · Escribe tus escalas - 07
Misión 7Identificación y análisis de riesgos
Activos, escenarios, amenazas y vulnerabilidades; la matriz (6.1.2, 8.2).
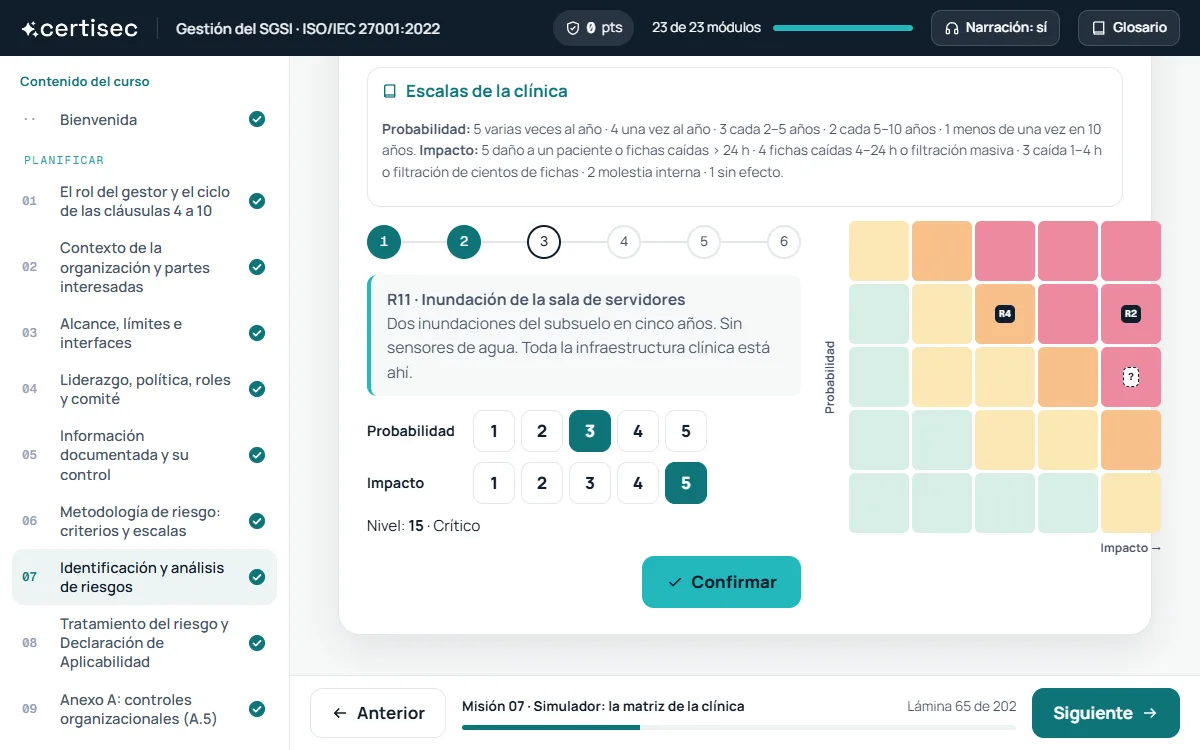
Planificar · La matriz de la clínica · Amenaza, vulnerabilidad o consecuencia · Tu matriz de riesgos - 08
Misión 8Tratamiento del riesgo y Declaración de Aplicabilidad
Opciones, controles, riesgo residual, SoA y plan de tratamiento (6.1.3, 8.3).
Planificar · Arma la SoA de la clínica · El presupuesto de tratamiento · SoA y plan de tratamiento - 09
Misión 9Anexo A: controles organizacionales (A.5)
Los 37 controles organizacionales con mirada de gestor y su evidencia.
Planificar · Control y evidencia · ¿Qué control aplica? · Cinco controles A.5 en tu organización - 10
Misión 10Controles de personas (A.6) y físicos (A.7)
Ciclo de vida del personal, teletrabajo, perímetros, equipos y entorno.
Planificar · La ronda de inspección · ¿Personas o físico? · Tu propia ronda de inspección - 11
Misión 11Controles tecnológicos (A.8)
Accesos, malware, respaldos, registros, configuración y fuga de datos.
Planificar · La consola de seguridad · Preventivo, detectivo o correctivo · Autoevaluación de diez controles A.8 - 12
Misión 12Objetivos de seguridad y planificación de cambios
Objetivos medibles con plan (6.2) y cambios planificados al SGSI (6.3).
Planificar · Construye un objetivo · Planifica la migración del núcleo · Tres objetivos para tu SGSI - 13
Misión 13Apoyo: recursos, competencia, concienciación y comunicación
Cláusulas 7.1 a 7.4 llevadas a un plan anual.
Hacer · El plan de comunicación · ¿Esto prueba competencia? · Tu plan anual de concienciación - 14
Misión 14Operación, proveedores y nube
Control operacional (8.1) y ciclo de vida del proveedor (A.5.19–5.23).
Hacer · La negociación con NubeAndes · ¿Quién responde? · Evalúa a un proveedor crítico - 15
Misión 15Incidentes y continuidad, con la ley chilena
A.5.24–5.30, Ley 21.663 y Ley 21.719 desde la gestión.
Hacer · Ransomware, reloj en marcha · ¿Evento o incidente? · Tu árbol de escalamiento - 16
Misión 16Seguimiento, medición e indicadores
Qué, cómo, cuándo y quién mide (9.1).
Verificar · El tablero de la clínica · ¿Actividad o resultado? · Fichas de tus indicadores - 17
Misión 17Auditoría interna I: programa, plan e ISO 19011
Programa, criterios, independencia y principios de auditoría (9.2).
Verificar · Arma el programa anual · ¿Qué principio se rompe? · Tu plan de auditoría - 18
Misión 18Auditoría interna II: evidencia, hallazgos e informe
Muestreo, entrevistas, no conformidades bien redactadas e informe.
Verificar · La muestra de cuentas · La entrevista con Rodrigo · Redacta la no conformidad · Tu informe de no conformidad - 19
Misión 19Revisión por la dirección
Entradas, salidas y decisiones (9.3).
Verificar · El acta incompleta · ¿Entrada o salida? · La agenda de tu revisión - 20
Misión 20No conformidades, acción correctiva y mejora
Reaccionar, analizar causas, actuar y verificar eficacia (cláusula 10).
Actuar · Los cinco porqués · ¿Corrección o acción correctiva? · Analiza un problema real - 21
Misión 21El camino a la certificación
Etapas 1 y 2, organismo certificador, seguimiento y recertificación.
Actuar · Ordena el camino a la certificación · La etapa 1 con Ernesto · ¿Estás listo para la etapa 1? - 22
Misión 22Taller integrador: mini-SGSI de la Clínica Bahía Sur
Cinco plantillas, una solución modelo, un caso final y tu rango.
Taller · Taller integrador: mini-SGSI de la Clínica Bahía Sur · Caso final: el año de la clínica · Tarjetas de repaso -
Evaluación final10 min
10 preguntas basadas en casos; aprobación con 7 de 10 y 2 intentos.
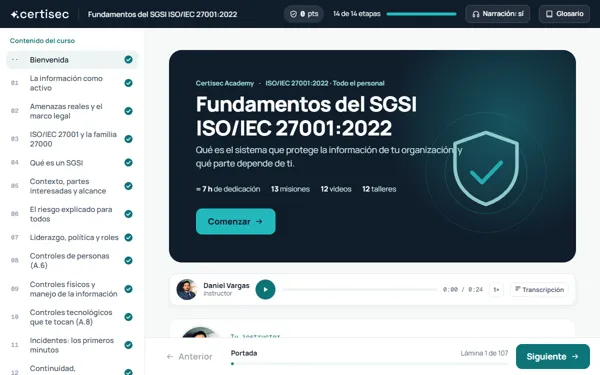
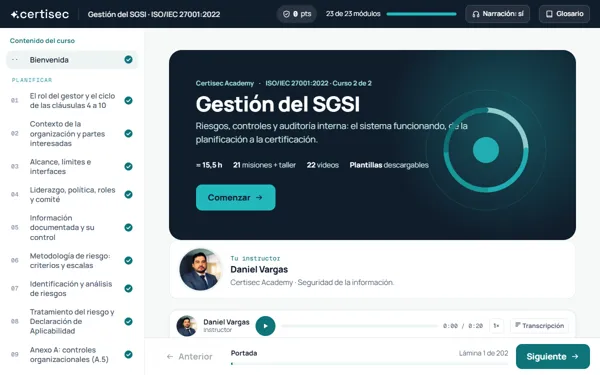
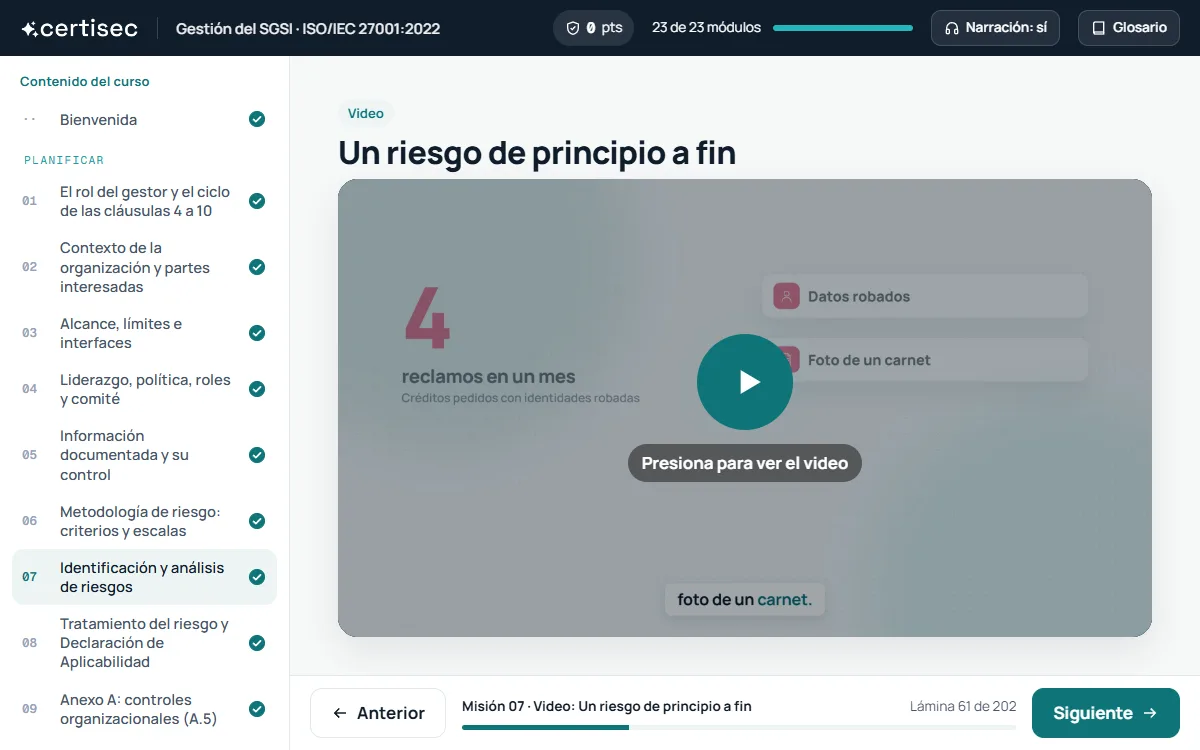
Así se ve en el campus Certisec
Capturas reales del curso: simuladores, actividades y casos en los que decides qué hacer.
Resultados concretos
- Leer las cláusulas 4 a 10 como un ciclo de gestión y saber qué evidencia exige cada una.
- Definir contexto, partes interesadas (incluido el clima, Enmienda 1:2024) y un alcance que se sostenga.
- Aplicar una metodología de riesgo con escalas y criterios, y construir la matriz, el plan de tratamiento y la Declaración de Aplicabilidad.
- Seleccionar y demostrar controles del Anexo A, y gestionar proveedores, nube e incidentes con las obligaciones de las leyes 21.663 y 21.719.
- Diseñar indicadores, planificar y ejecutar una auditoría interna, redactar no conformidades y preparar la revisión por la dirección.
- Gestionar acciones correctivas con causa raíz y preparar la certificación.
Autoestudio: 15,5 horas
- Misiones interactivas22 misiones con láminas narradas y 22 videos animados.
- Simuladores31 simuladores y casos en los que decides qué hacer.
- Guía de estudioResumen, glosario y checklist (PDF descargable).
- Evaluación final10 preguntas basadas en casos; 2 intentos.
- Total de dedicaciónTiempo de un participante que hace todas las actividades y la evaluación.15,5 h
Plan sugerido por persona: una misión por sesión, 22 sesiones de unos 40 minutos. Sin horario fijo ni clases en vivo: tu equipo se capacita sin dejar de trabajar.
De la propuesta al certificado
- 1Propuesta
Calculas el precio del curso Gestión del SGSI ISO/IEC 27001:2022: riesgos, controles y auditoría interna para tu equipo, desde 1 persona, y recibes al instante en tu correo la propuesta formal en PDF, con los datos para emitir la orden de compra.
- 2Orden de compra y factura
Emites la orden de compra con los datos de la propuesta y emitimos la factura del curso (pago único por persona). Pago por transferencia: al contado hasta $500.000, y sobre ese monto en dos pagos (50% al inicio y 50% a 30 días).
- 3Carga de participantes
Nos envías una planilla con nombre, correo y RUT. En menos de 24 horas hábiles cada persona recibe su usuario y clave.
- 4Campus Certisec
Tu equipo avanza a su ritmo durante 90 días: láminas narradas, videos, actividades y simuladores. RR.HH. sigue el avance en un reporte.
- 5Certificado por participante
Evaluación final de 10 preguntas (se aprueba con 7, 2 intentos) y certificado por persona y curso, con horas y marco legal.
Evidencia de capacitación
$169.000 por persona, pago único
Este curso no va en un programa ni tiene licencia anual: $169.000 por persona, pago único (IVA incluido), para cualquier cantidad y desde 1 persona; acceso de 90 días por participante. Sin tramos ni descuento por volumen. Se puede sumar a un programa en la misma propuesta.
Se contrata con una propuesta y se paga con factura, por transferencia u orden de compra.
¿Eres independiente o consultor? Escríbenos y vemos cómo ayudarte.
Lo que nos preguntan
¿Me forma como auditor líder?
No. Prepara para planificar y realizar auditorías internas según ISO 19011; no reemplaza un curso de auditor líder acreditado.
¿Debo hacer antes el curso de Fundamentos?
Es lo recomendable si no conoces la norma. Si ya manejas ISO 27001, puedes tomarlo directo.
¿Las plantillas se pueden usar en mi empresa?
Sí. Las plantillas del taller integrador son descargables y editables, y traen una solución modelo con el caso del curso.
¿Cómo lo contrata mi empresa?
Calculas el precio en la calculadora, pides la propuesta formal y, al aceptarla, emitimos la factura (transferencia u orden de compra). Luego nos envías la planilla con los participantes y activamos a cada uno en el campus Certisec.
¿Cuánto cuesta?
Cuesta $169.000 por persona, pago único (IVA incluido), para cualquier cantidad y desde 1 persona; acceso de 90 días por participante. No tiene licencia anual, tramos ni descuento por volumen.
¿Lo puede comprar una persona?
Se vende a empresas, con propuesta y factura, desde 1 persona: una empresa puede inscribir a una sola persona. No se vende a personas naturales; si eres independiente o consultor, escríbenos en certisec.cl/contacto/.
¿Cómo se calculan las horas?
Son las horas de dedicación de un participante que hace todo: láminas narradas, videos, actividades, guía de estudio y evaluación final. Es la cifra que aparece en el certificado.
¿Cómo obtiene cada participante el certificado?
Al aprobar la evaluación final (7 de 10 preguntas, 2 intentos). El certificado indica el nombre del curso, las 15,5 horas de dedicación y el marco legal.
¿Qué ve RR.HH.?
Un reporte de avance con el estado de cada persona en cada curso, su nota y la fecha de aprobación.